AIエージェント最新動向2026年9月:Agents API、MCP・A2A、そして「安全に任せる」競争へ
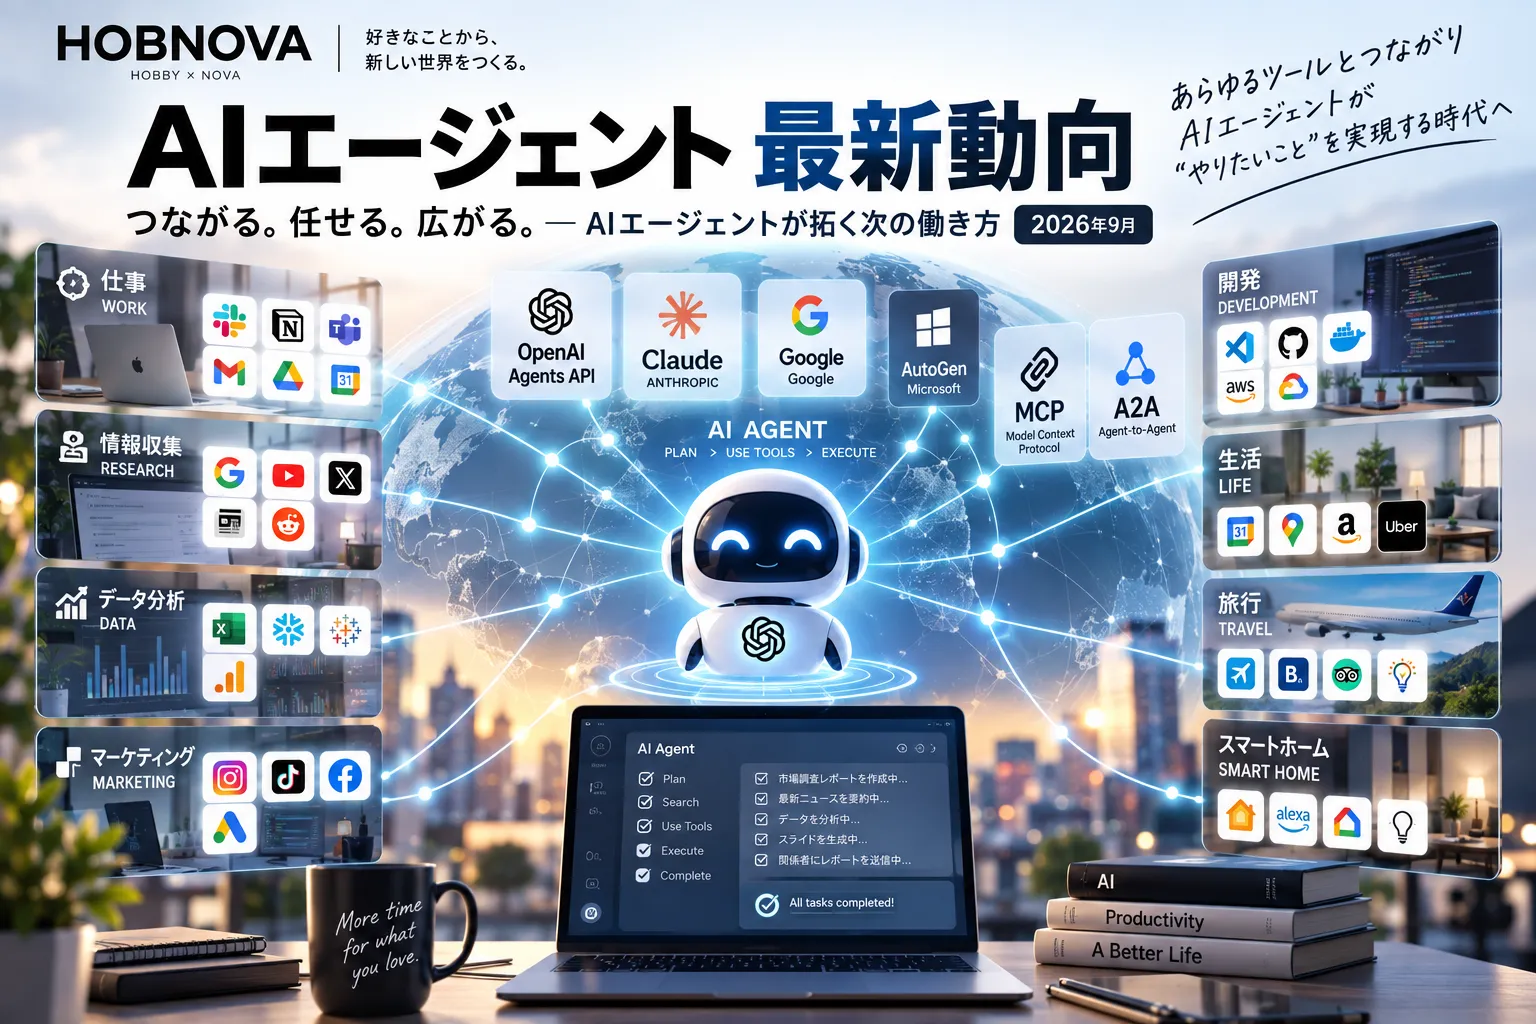
2026年9月、AIエージェントを巡る競争は「賢いモデルを作る」だけの段階から、長時間仕事を任せられる実行基盤、他のエージェントやツールとの接続、そして暴走を防ぐ仕組みをどう作るかという段階へ進んでいます。
この1か月のニュースを追うと、特に重要なのは次の3つです。
- OpenAIがクラウドエージェントを構築・実行する「Agents API」を公開
- MCPやA2Aなど、ベンダーをまたぐエージェント接続の標準化が進展
- 自律性が高まるほど重要になる「監視・権限管理・安全性」が製品機能になり始めた
単なるチャットボットの進化というより、AIがPCやクラウド上で実際に仕事を進めるためのインフラ整備が一気に進んでいると見ると、現在地が分かりやすくなります。
OpenAIがAgents APIを公開。エージェント開発が「APIを呼ぶ」世界へ
OpenAIは2026年9月10日、Agents APIのパブリックベータを発表しました。
OpenAIの説明では、Agents APIはCodexを支えるものと同系統のハーネスとインフラを開発者向けに提供するものです。タスク、モデル、ツール、環境を指定し、長時間稼働するクラウドエージェントを構築できます。
従来、実用的なAIエージェントを作ろうとすると、モデルを呼び出すだけでは足りませんでした。
- 作業途中のコンテキストを維持する
- ファイルを読み書きする
- コードを実行する
- 外部ツールやMCPサーバーを呼び出す
- 途中で失敗しても復旧する
- 必要に応じて複数のサブエージェントを連携させる
こうした「モデルの外側」の仕組みを開発者側で用意する必要がありました。
Agents APIは、この部分までマネージド化しようとしている点がポイントです。AIエージェント開発の競争軸が、モデル単体の性能だけでなく、仕事を最後まで完遂させるハーネスや実行環境へ広がっていることを象徴する発表です。
参考:OpenAI「Agents API のご紹介」(2026年9月20日確認)
MCPとA2A。「エージェントのインターネット」の土台が整い始める
もう一つ大きな流れが、AIエージェント同士や外部サービスを接続するオープン標準です。
代表的なのがMCP(Model Context Protocol)とA2A(Agent2Agent Protocol)です。
大まかに整理すると、MCPはAIアプリケーションからツールやデータへ接続するための仕組み、A2Aは異なるエージェント同士が能力を把握し、タスクを委譲・連携するための仕組みです。
A2AはAgentic AI Foundation(AAIF)のホストプロジェクトとなり、ベンダーをまたいだエージェント連携の標準化が進んでいます。AAIFは、MCPを含むエージェント基盤のオープンなエコシステムを整備しています。
さらに2026年9月には、AAIFが**Model Context Protocol Associate(MCPA)**を発表。MCPのアーキテクチャ、セキュリティ、実装などを対象とした公式認定資格まで登場しました。
これは地味に重要です。
技術が「面白い新機能」の段階なら、資格制度や標準化団体は必要ありません。企業が本番システムへ組み込み始め、共通の設計・セキュリティ知識が必要になってきたからこそ、こうした動きが出てきます。
参考:Agentic AI Foundation / MCPA発表(2026年9月20日確認)
Googleは「エージェントが何をしたか」を監視する機能へ
AIエージェントが便利になるほど、別の問題も大きくなります。
AIに権限を渡したとき、本当に意図した操作だけをしているのか。
Googleは9月16日、Gemini Enterprise Agent Platform向けの「Agent Anomaly Detection」をPrivate Previewとして発表しました。
通常のアプリケーション監視では、エラーが出たか、処理時間が長かったか、といった指標を見ることが中心です。しかしAIエージェントの場合、最終的な回答が正常でも、途中で「触るべきではないツールへアクセスした」「会話の途中で権限の範囲を広げるような指示に従った」といった問題が起こり得ます。
そこで、結果だけではなくエージェントの行動そのものを監視する必要が出てきます。
参考:Google Developers Blog「Agent Anomaly Detection」(2026年9月20日確認)
AIエージェントのセキュリティは「将来の問題」ではない
安全性が注目される背景には、AIエージェントがすでに現実のシステムを操作できるところまで来ていることがあります。
Anthropicは2026年9月の脅威インテリジェンス報告で、Claudeが悪用された複数の事例を公表しています。同社は不正利用を検知して関連アカウントを停止し、対策を強化したと説明しています。
重要なのは、「AIが危険」という単純な話ではありません。
エージェントがファイル、API、認証情報、社内システムなどへアクセスできるようになると、従来のWebアプリと同様に、最小権限、承認フロー、ログ、監視、異常検知といった設計が必要になるということです。
AIエージェントが実験用デモから業務インフラへ移るほど、「何ができるか」と同じくらい「何をさせないか」が重要になります。
参考:Anthropic「Detecting and countering misuse of AI: September 2026」(2026年9月20日確認)
2026年後半のAIエージェントで注目したい3つのポイント
ここまでのニュースから、今後を見るうえで注目したいポイントは3つあります。
1. 「チャット」から「仕事の完了」へ
ユーザーが質問し、AIが文章を返すだけではなく、調査、ファイル編集、ブラウザ操作、コード実行、外部サービスへの操作まで含めて仕事を完了する方向へ進んでいます。
モデル性能の比較だけでは、AIサービスの実力を測りにくくなっていきそうです。
2. MCP・A2Aによるベンダー横断
ツール接続のMCP、エージェント間連携のA2Aのような標準が普及すれば、「特定のAIだけですべてを完結させる」必要は薄くなります。
用途ごとに異なるモデルやエージェントを組み合わせ、共通プロトコルで仕事を受け渡す構成が現実的になります。
3. 権限と監視が競争力になる
企業導入では、最も賢いエージェントが必ずしも最も使いやすいとは限りません。
「どのデータへアクセスできるか」「どの操作は人間の承認が必要か」「何をしたか後から追跡できるか」といった制御が、導入判断の重要な条件になります。
AIエージェントは「アプリ」から「働くインフラ」へ
2025年ごろまでのAIエージェントは、「AIが自分で考えて操作する」というデモそのものがニュースになりがちでした。
2026年9月の動きを見ると、焦点は明らかに変わっています。
どう実行するか。どう接続するか。どう監視するか。
Agents APIのような実行基盤、MCP・A2Aのような接続標準、Agent Anomaly Detectionのような監視機能が同時に整い始めたことで、AIエージェントは「面白いデモ」から「実際の業務を任せるインフラ」へ近づいています。
次に大きな差がつくのは、モデルのベンチマークだけではなく、人間が安心して仕事を渡せる仕組みをどこまで作れるかなのかもしれません。
参考資料
- OpenAI:Agents API のご紹介(2026年9月20日確認)
- Google Developers Blog:Agent Anomaly Detection(2026年9月20日確認)
- Linux Foundation:MCPA Certification(2026年9月20日確認)
- Anthropic:Detecting and countering misuse of AI: September 2026(2026年9月20日確認)
- #AIエージェント
- #生成AI
- #MCP
- #A2A
HOBNOVA編集部
キャンプ・ガジェット・データ分析・デジタルマーケティングなど、好奇心の赴くままに「試す」「調べる」「分析する」HOBNOVAの編集チームです。
関連記事